Ein Cyberangriff muss nicht das eigene Unternehmen treffen, um den Betrieb lahmzulegen. Es reicht, wenn ein wichtiger Dienstleister oder Lieferant ausfällt. Ob die Cyberversicherung dann einspringt, hängt davon ab, was im Vertrag steht.
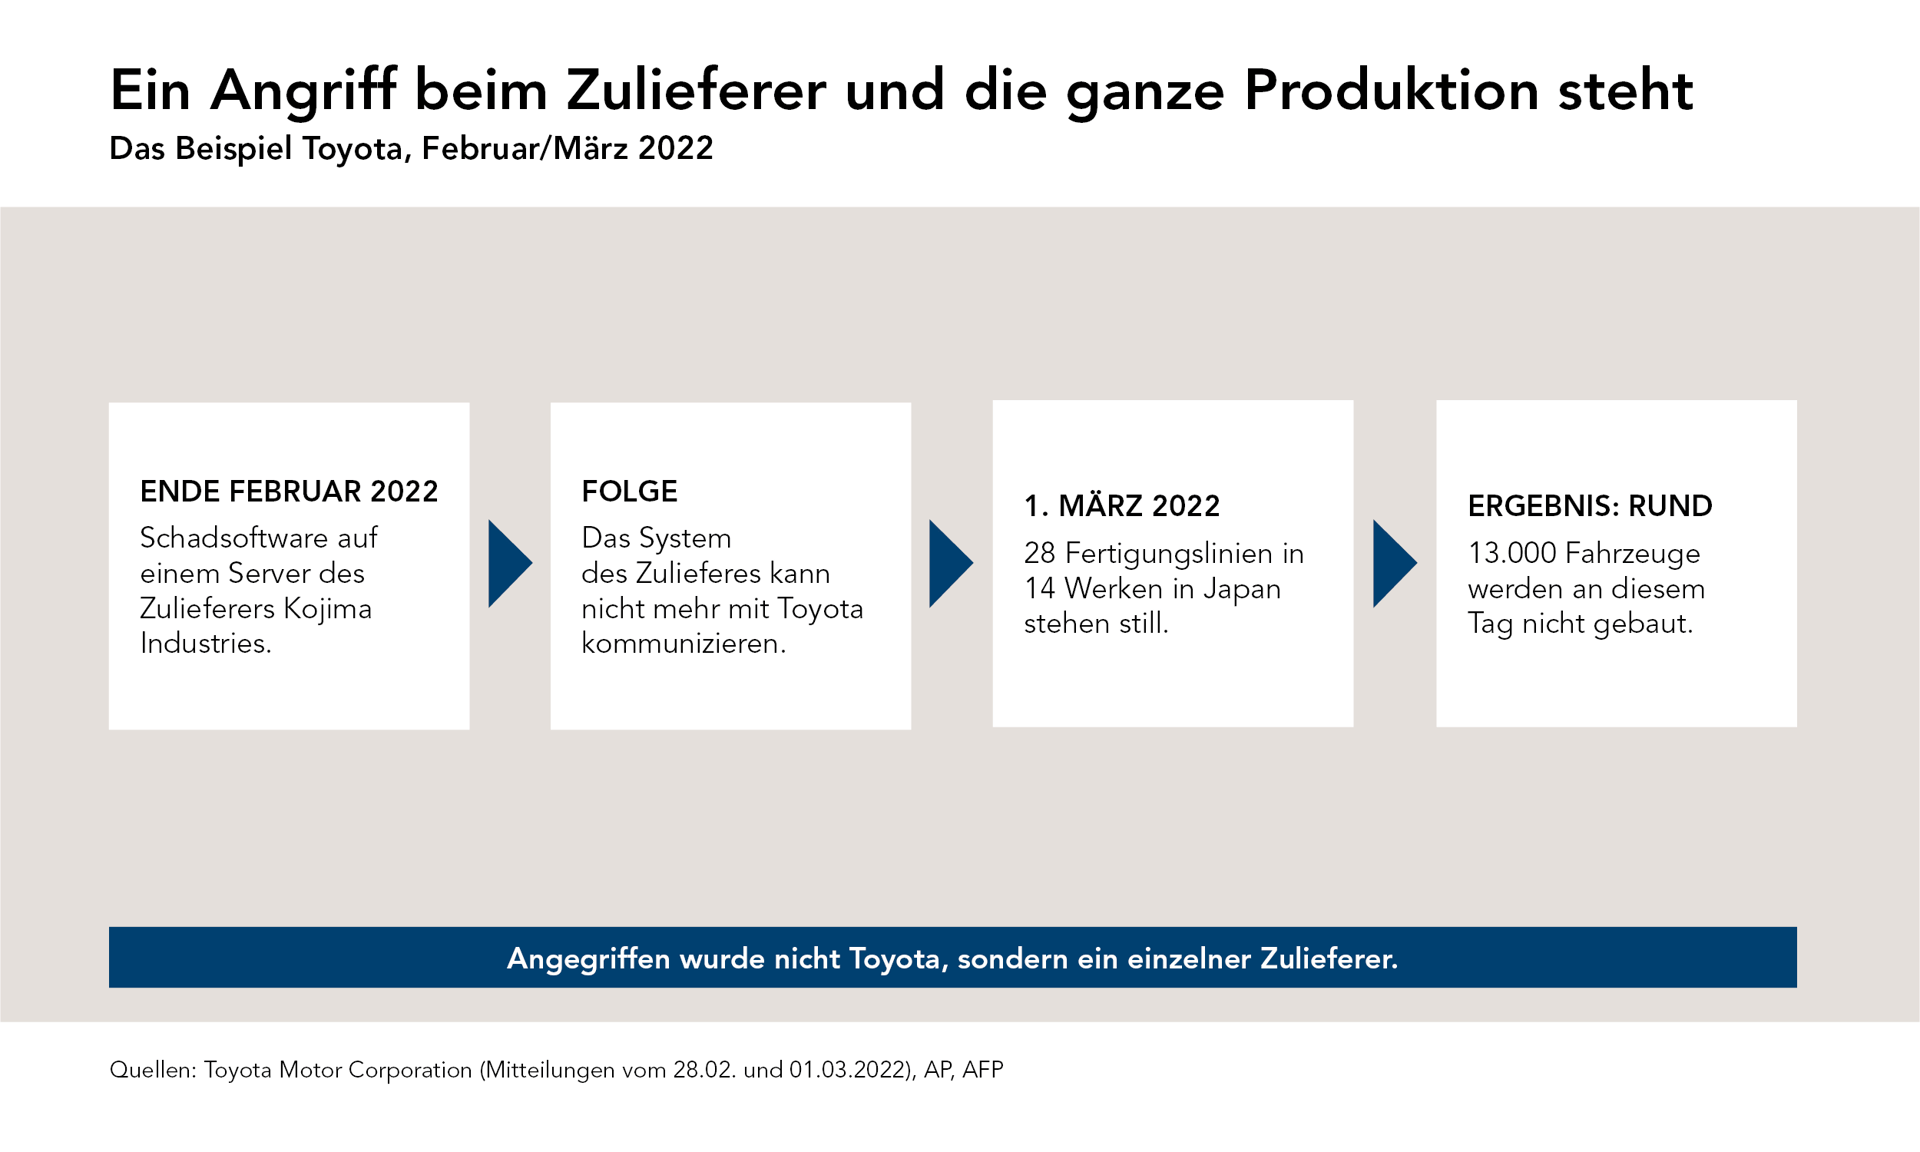
Ende Februar 2022 entdeckte Kojima Industries, ein japanischer Zulieferer von Kunststoff- und Elektronikteilen, Schadsoftware auf einem seiner Server. Die Folgen reichten weit über das eigene Werk hinaus. Wegen eines Systemausfalls bei diesem Zulieferer stoppte Toyota am 1. März sämtliche 28 Fertigungslinien in seinen 14 Werken in Japan. Rund 13.000 Fahrzeuge konnten an diesem Tag nicht gebaut werden. Angegriffen worden war nicht Toyota selbst, sondern ein einzelner Partner in der Lieferkette.
Der Fall liegt einige Jahre zurück. Das Risiko, das er zeigt, ist aktueller denn je, und viele Unternehmen unterschätzen es. Eine Frage begegnet uns in der Beratung immer wieder: Greift die eigene Cyberversicherung auch dann, wenn nicht das Unternehmen selbst, sondern ein wichtiger Geschäftspartner angegriffen wird?
WENN DER ANGRIFF BEIM PARTNER BEGINNT
Kaum ein Unternehmen arbeitet heute für sich allein. Die Buchhaltung läuft in der Cloud, die Warenwirtschaft über einen Softwareanbieter, die Server stehen im Rechenzentrum eines Dienstleisters. Hinzu kommen Zulieferer, die Teile genau zum benötigten Zeitpunkt anliefern, und Logistiker, die den Versand übernehmen. Jede dieser Verbindungen ist auch eine Abhängigkeit.
Dabei sind zwei Gruppen zu unterscheiden: Die erste sind IT-Dienstleister wie Cloud-Anbieter, Rechenzentren oder Softwarehäuser. Fällt einer von ihnen aus, kommt das Unternehmen nicht mehr an seine eigenen Daten und Programme. Die zweite Gruppe sind Partner ohne IT-Bezug: der Lieferant von Bauteilen, der Lohnfertiger, das Logistikunternehmen. Wird einer von ihnen angegriffen, bleiben die eigenen Systeme unberührt. Trotzdem stehen die Bänder still oder die Ware bleibt im Lager.
In beiden Fällen gilt: Auf die IT-Sicherheit der Partner hat man selbst kaum Einfluss. Die Abhängigkeit wirkt übrigens auch in die andere Richtung, wie zahlreiche Zulieferer von Jaguar Land Rover erfahren mussten, als der Hersteller 2025 nach einem Cyberangriff wochenlang nicht produzieren konnte.
WAS DIE CYBERVERSICHERUNG LEISTET – UND WAS NICHT
Eine Cyberversicherung kann auch den Ertragsausfall ersetzen, wenn der Betrieb nach einem Angriff stillsteht. Entscheidend ist allerdings, wo der Ausfall seinen Ursprung hat.
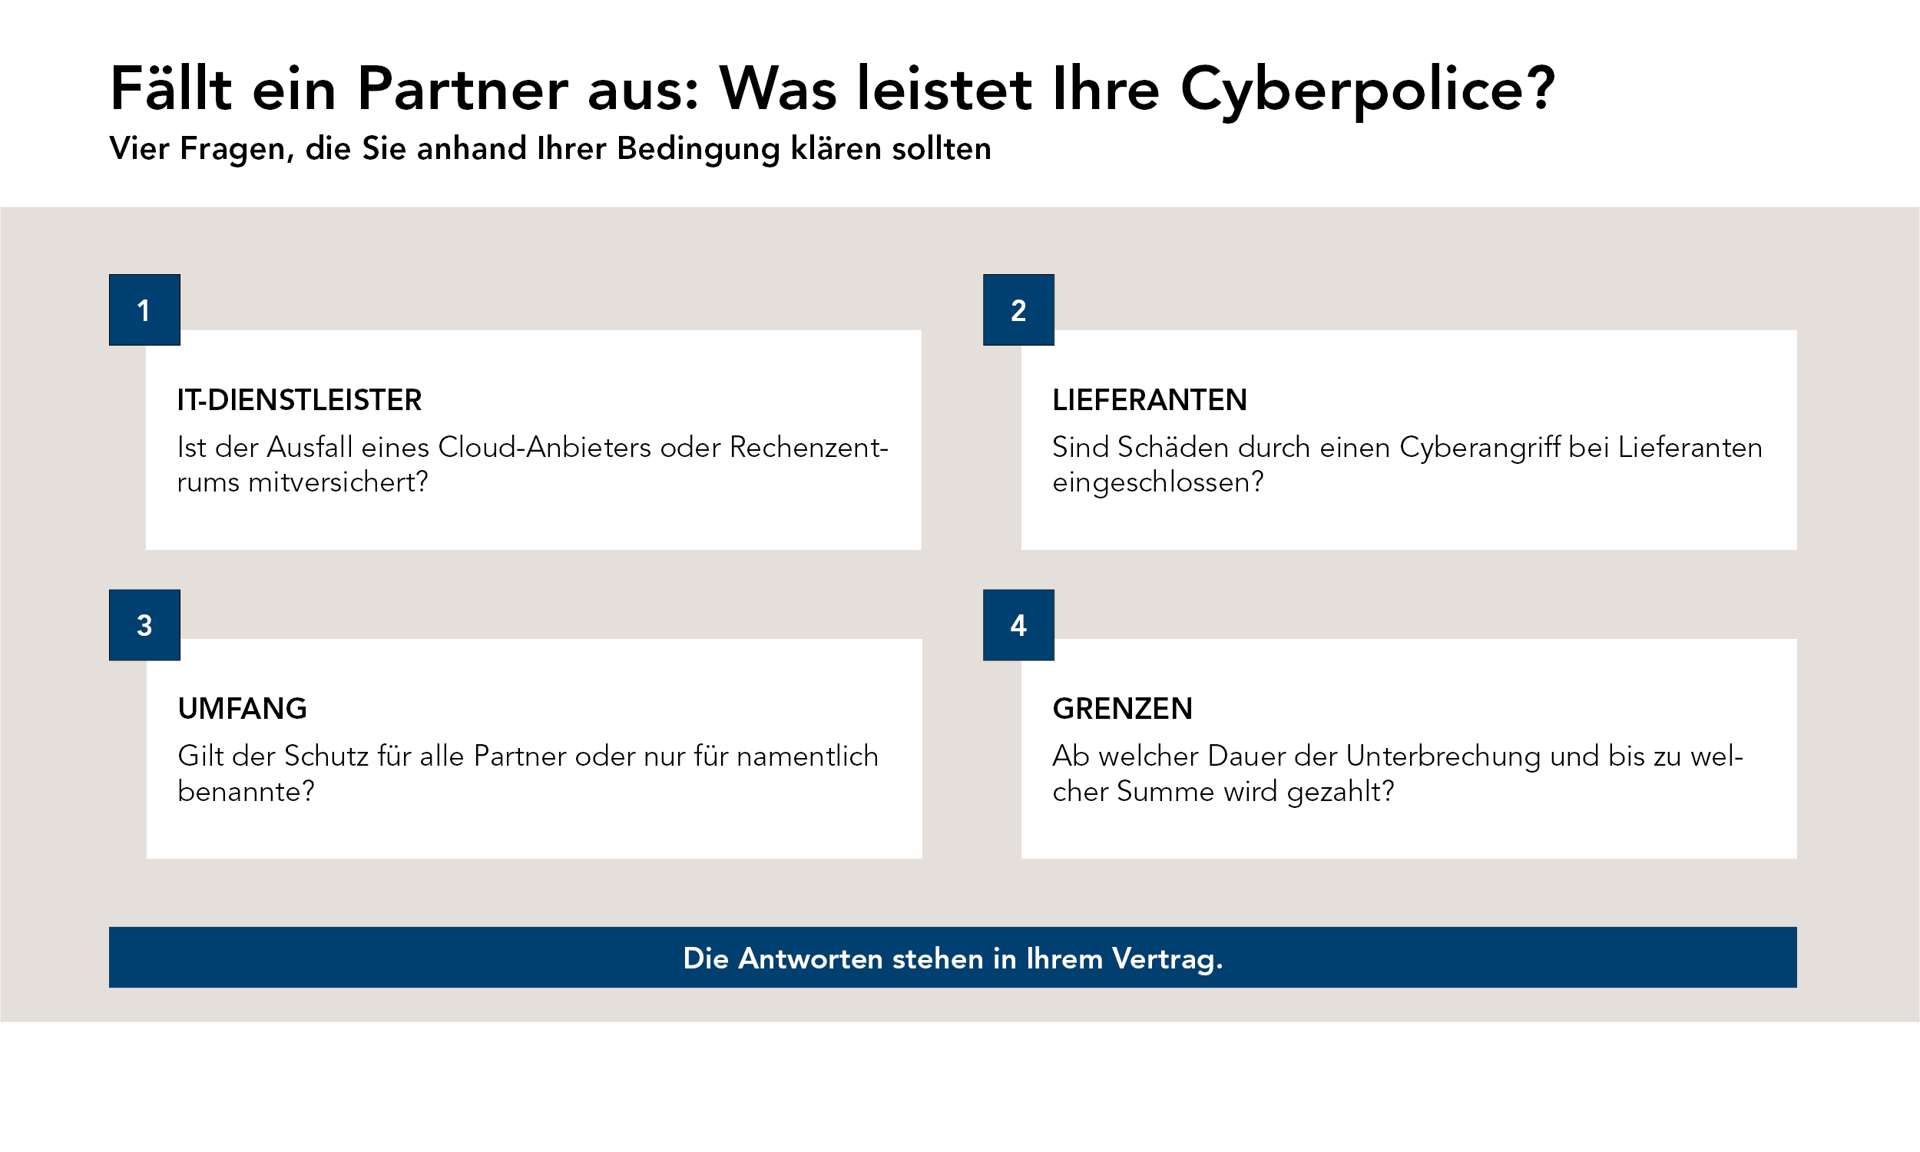
Fällt ein externer IT-Dienstleister unvorhergesehen aus, etwa ein Cloud-Anbieter oder ein Rechenzentrum, ist die daraus entstehende Betriebsunterbrechung bei den meisten Cyberversicherern heute mitversichert. Ausnahmen gibt es trotzdem, ein Blick in den eigenen Vertrag lohnt sich also.
Anders sieht es bei Partnern ohne IT-Bezug aus. Wird ein Lieferant oder Logistiker angegriffen, sind die eigenen Systeme gar nicht betroffen. Für diesen Fall braucht es eine Erweiterung, die sogenannte Rückwirkungsschäden abdeckt, also Schäden durch einen Cyberangriff bei einem Lieferanten oder Dienstleister. Nicht jeder Versicherer bietet sie an.
Was genau versichert ist, hängt dann von der jeweiligen Vereinbarung ab: Der Schutz kann für alle Lieferanten und Dienstleister gelten oder auf namentlich benannte Partner beschränkt sein. Auch eine eigene, niedrigere Höchstentschädigung oder eine Wartezeit können eine Rolle spielen: Versicherungsschutz kann erst nach einer bestimmten Unterbrechungsdauer einsetzen. Ob die Wartezeit vom Schaden abgezogen wird, hängt von den Bedingungen ab. Und es macht einen Unterschied, ob die Erweiterung nur bei einem Angriff greift oder auch bei einer technischen Störung beim Partner. Wichtig ist außerdem, ob nur unmittelbare Vertragspartner oder auch nachgelagerte Zulieferer erfasst sind.
Die Frage, ob ein Unternehmen gegen den Ausfall seiner Partner abgesichert ist, lässt sich daher nicht pauschal beantworten. Es kommt auf den eigenen Vertrag an. Wie eine solche Absicherung konkret aussehen kann, unterscheidet sich je nach Versicherer und Bedingungswerk. Mit eigenen Produkten können wir zum Beispiel den unvorhergesehenen Ausfall externer IT-Dienste absichern, für die Ihr Unternehmen bezahlt, auch wenn beim Dienstleister gar kein Cyberangriff vorliegt. Für Partner in der Lieferkette lässt sich zusätzlich eine eigene Supply-Chain-Deckung vereinbaren. Sie greift, wenn ein direkter Partner, mit dem ein schriftlicher Vertrag besteht, von einem Cyber-Ereignis betroffen ist und dadurch Ihr Betrieb unterbrochen wird. Versichert sind dann der unmittelbar entgangene Gewinn und bestimmte Mehrkosten, etwa für Ersatzbeschaffung oder zusätzliche Logistik. Was im Einzelnen gilt, regeln der Versicherungsschein und die Bedingungen, insbesondere die Wartezeit.
So prüfen Sie Ihren Schutz
Wer wissen will, wie gut sein Unternehmen gegen dieses Risiko aufgestellt ist, sollte drei Dinge klären:
- Abhängigkeiten kennen: Welche Dienstleister und Lieferanten sind so wichtig, dass ihr Ausfall den eigenen Betrieb stoppen würde? Und wie lange könnten Sie ohne sie weiterarbeiten? Lagerbestände, eine zweite Bezugsquelle oder ein Ausweichdienstleister können den Unterschied zwischen ein paar Stunden Verzögerung und mehreren Tagen Stillstand ausmachen.
- Bedingungen gezielt prüfen: Gehen Sie die Fragen aus der obigen Grafik anhand Ihrer Police durch, wir unterstützen Sie gern dabei.
- Vorsorge treffen: Eine Versicherung fängt die finanziellen Folgen auf, verhindert den Ausfall aber nicht. Mindestanforderungen an die IT-Sicherheit lassen sich in Verträgen mit wichtigen Partnern festhalten. Ein Notfallplan legt fest, was passiert, wenn ein zentraler Lieferant oder Dienstleister plötzlich nicht mehr liefern kann. Bei der Prüfung einer Rückwirkungsdeckung können Versicherer Angaben zu den wichtigsten Partnern und zum eigenen Lieferantenmanagement anfordern. Sinnvoll ist zudem, mit zentralen Partnern Meldewege sowie Nachweise zu Ursache und Dauer eines Ausfalls zu vereinbaren.
WIR STEHEN AN IHRER SEITE
WIR prüfen Ihre bestehende Cyberversicherung darauf, wie sie beim Ausfall von Dienstleistern und Lieferanten greift, und zeigen Ihnen, welche Erweiterungen für Ihr Unternehmen sinnvoll und am Markt verfügbar sind.
Wie sich die Methoden der Angreifer gerade wandeln, lesen Sie in unserem Beitrag „Wie sich die Cyberangriffe verändern“. Warum eine Cyberversicherung auch für kleinere Unternehmen unverzichtbar ist, erklären wir in „5 gefährliche Irrtümer über Cyberrisiken“.
Ihr Betrieb hängt nicht nur an Ihrer eigenen IT. Ihr Versicherungsschutz sollte das berücksichtigen. Sprechen Sie uns an!